viernes, 28 de agosto de 2015

Radiografía de un analista de seguridad de la información. Cinco capacidades claves y tres declaraciones básicas.

Introducción
Anota el académico Dans (2015) en una columna reciente de su blog: “muchas veces lo importante es precisamente entender qué es lo que no se sabe, por qué, y cómo llevar la discusión a ello de una manera que resulte suficientemente atractiva para los alumnos y para la necesaria motivación del profesor. (…)”, una frase que pone de manifiesto la postura que todo analista de seguridad de la información debe tener frente a su maestra la inseguridad de la información.

Muchos analistas, en el ejercicio de su práctica, saben que deben dar respuestas a las preguntas permanentes de sus clientes, comprender de primera mano los ataques y estrategias de los atacantes, y dar cuenta de las medidas que se deben tomar para proteger los activos de información. Cuando un analista no tiene respuestas entra en una encrucijada personal y profesional, que afecta su estabilidad psicológica y su reputación, algo que genera una inestabilidad interna que resquebraja el balance de esta persona.

En este sentido, un analista de seguridad de la información o de ciber seguridad deben estar formado frente al contexto del mundo actual: volátil, incierto, complejo y ambiguo (Johansen, 2009), allí donde de manera sistemática su maestra la inseguridad le hace ver qué es lo que no sabe y lo motiva entender que la lucha constante de ataque y defensa (Mazurczyk y Rzeszutko, 2015), es el ejercicio natural que le corresponde explorar para reconectar cada vez los puntos del escenario donde actúa.

Así las cosas, un analista de seguridad de la información, debe desarrollar al menos cinco (5) capacidades claves que le permitan no solamente entender la realidad y los retos de los ataques y sus atacantes, sino estar preparado para los movimientos disruptivos que supone el nuevo ecosistema donde viven y operan las organizaciones modernas y así mismo, alinear sus reflexiones con tres reglas básicas de la protección personal: pensar como el atacante, mantener un bajo perfil y siempre tener una ruta de escape (Wilson, 2012), como fuente de acciones prácticas que revelen sus capacidades analíticas claves.


Figura 1. Radiografía del analista de seguridad de la información.


Cinco capacidades claves de los analistas de seguridad de la información (Adaptado de: Axon, Friedman y Jordan, 2015)

1. Comprenden la complejidad
Esto significa que el profesional de seguridad de la información deberá desarrollar la habilidad de pensar de forma sistémica, viendo su entorno como sistemas interdependientes, con el fin de identificar tendencias e indicadores de cambios disruptivos. Para ello es necesario que su mente tenga la capacidad de abrirse para reconocer contradicciones, inestabilidades y rarezas para construir escenarios posibles que verifiquen amenazas que aún no se anticipan en el horizonte.

2.  Actúan estratégicamente
Esta capacidad demanda del analista estar preparado para ajustar sus estrategias vigentes para capturar oportunidades emergentes o desafíos inesperados. Lo anterior supone, claridad de la incertidumbre estructural identificada, para actuar de forma efectiva conectando nuevos puntos a su escenario actual y así, responder y anticipar movimientos de la inseguridad de la información, que se esconden en sus manifestaciones asimétricas.

3. Mantienen redes de contactos
El analista de seguridad de la información en la medida que desarrolla y participa de comunidades abiertas especializadas en temas de seguridad de la información, así como de aquellas que le permitan cultivar relaciones no sólo dentro, sino más allá de los límites de la empresa, lo habilita para potenciar nuevas formas de pensar y entender su entorno, lo cual aumenta significativamente su espectro de actuación y sobre manera redes de conocimiento desconocidas y generosas en propuestas, frecuentemente inusuales, que quiebran sus propios modelos de pensar.

4. Desarrollan adaptabilidad personal
El cargo de analista de seguridad exige una alta dosis de resiliencia, esa virtud que le permite a la persona mantenerse de pie y centrada en su propósito, aun las circunstancias externas lo golpee y traten de disminuirlo. Esto supone que la persona reconoce que aquellos enfoques que funcionaron en el pasado, no necesariamente van a ser operacionales en el presente, es decir, ver la realidad a través de unos ojos renovados que permitan identificar y aprovechar nuevas oportunidades en medio de las contradicciones.

5. Cultivan el aprendizaje ágil
El analista de seguridad que dice que terminó de aprender, será un objetivo sencillo para la inevitabilidad de la falla. En este sentido, el aprendizaje ágil, como la búsqueda permanente de quiebres conceptuales y prácticos en su vida diaria es la práctica clave que cualquier analista debe desarrollar si quiere mantenerse vigente frente a los cambios inesperados y amenazas emergentes en el contexto actual. Lo anterior, supone experimentar con aproximaciones y enfoques novedosos, generalmente usando prototipos rápidos, que le permiten capitalizar con celeridad las lecciones aprendidas y por aprender.

Estas cinco capacidades establecen un círculo virtuoso para el analista de seguridad, que le permiten asegurar un conjunto de habilidades y prácticas para aumentar su capacidad de análisis y reconocimiento del entorno, con el fin de anticipar la asimetría de las actuaciones de la inseguridad de la información. Si bien, no podrá acertar en todos los casos, se mantendrá cerca de las inestabilidades estructurales que ocurren, buscando aquellas relaciones relevantes para dar cuenta de sus reportes y propuestas frente al ejercicio de la protección de la información.

Tres declaraciones básicas para los analistas de seguridad de la información (Adaptado de: Wilson, 2012)
Las siguientes declaraciones, extraídas del mundo de la seguridad física y la protección personal, nos permiten articular las habilidades de análisis y capacidad de respuesta de los analistas de seguridad de la información, en acciones concretas que quiebren la falsa sensación de seguridad en las organizaciones.

1. Pensar como el atacante.
Esta declaración demanda ponerse en los zapatos del contrario, entender la lógica de su razonamiento, cultivar la mirada del que busca puntos débiles, zonas grises, contradicciones normativas e implementaciones complejas con el fin de articular posibilidades de acceso y uso no autorizado de sistemas de información, datos sensibles o afectación de la reputación de una persona natural o jurídica.

2. Mantener bajo perfil.
Esta expresión, leída en clave de seguridad de la información, implica prudencia y responsabilidad en el tratamiento de la información empresarial, así como de la personal en redes sociales o medios masivos. La información lleva la impronta de la organización, su conocimiento y el esfuerzo de muchas personas la cual, cuando se sobreexpone en medio del ecosistema donde opera la empresa, genera sensaciones y emociones que se pueden traducir en actividades de inteligencia e ingeniería social que terminen afectando y comprometiendo aquello que hace la diferencia y moviliza el modelo de generación de valor empresarial.

3. Tener una ruta de escape.
Esta declaración supone en el contexto del mundo real, tener rutas alternas y ubicaciones seguras ante cualquier situación de excepción. En el mundo de la seguridad de la información, su lectura sugiere tener sitios de operación remotos, copias de seguridad externas, procedimientos de acceso y control excepcionales, mecanismos de destrucción adecuados y dobles autenticaciones que aumenten la complejidad del acceso ante una pérdida o fuga de la información.

Considerar estas tres declaraciones como fundamento de las actuaciones prácticas del analista de seguridad de la información, permite reforzar el ejercicio de la mente del atacante, como quiera que entendiendo el entorno interconectado donde la organización opera, es capaz de replicar el razonamiento del contrario, con la finalidad no solamente de mejorar la resistencia de la organización frente a los ataques, sino las posibles rutas de acceso conocidas o menos evidentes desde la visual de un agresor.

Reflexiones finales
Enfrentar la realidad interconectada de las organizaciones y sus relaciones con el nuevo ecosistema digital, es comprender que una brecha de seguridad de la información o ciber ataque, no solo causa pérdidas económicas, sino impactos psicológicos que afectan imaginarios sociales que cambian el rumbo de las decisiones personales y colectivas respecto de una realidad concreta (Vaidya, 2015).

En este sentido, los analistas de seguridad de la información se convierten en custodios de una experiencia corporativa de protección de la información, que motiven comportamientos asertivos respecto del tratamiento de la información, los cuales deben estar articulados desde la lectura virtuosa de las cinco capacidades previamente comentadas.  

Comprender la complejidad, actuar estratégicamente, mantener una red de contactos, desarrollar adaptabilidad personal y cultivar el aprendizaje ágil, son capacidades claves para acelerar y definir los escenarios claves que permitan a la organización recomponer su lectura activa de las amenazas del entorno y desarrollar acciones preventivas que anticipen acciones no autorizadas que puedan afectar su modelo de generación de valor.

Así las cosas, si bien no es posible saber que situaciones inesperadas van a ocurrir, la organización deberá responder de manera ágil y consistente para dar cuenta del momento de crisis que se presenta. En este sentido, las tres declaraciones prácticas informan las condiciones y estrategias que se siguen frente a la huella del posible atacante, movilizando de manera sencilla y ordenada aquellas vulnerabilidades identificadas y el cierre de las mismas, la información que se ha comprometido y sus impactos, así como las rutas alternas que la empresa tiene para mantener su operación.

Muchas veces se espera que el analista de seguridad de la información pueda predecir el futuro o averiguar las intenciones de los posibles atacantes, sin embargo la realidad nos ilustra que el ejercicio siempre es limitado, que las variables son innumerables y que la capacidad de análisis no es la esperada frente al potencial de información disponible. No obstante, el analista sabe que más allá del pronóstico e indicaciones que debe indicar, es la confianza que debe construir y comunicar para crear un lenguaje que empareje la incertidumbre del entorno y la preparación empresarial para comprender y enfrentar la inevitabilidad de la falla.

Referencias
Dans, E. (2015) Elogio de la ignorancia. Blog personal. Recuperado de: http://www.enriquedans.com/2015/08/elogio-de-la-ignorancia.html
Mazurczyk, W. y Rzeszutko, E. (2015) Security – A perpetual war: lesson from nature. IEEE IT Professional. Enero/Febrero.
Vaidya, T. (2015) 2001-2013: Survey and analysis of major cyberattacks. Recuperado de: http://arxiv.org/abs/1507.06673
Johansen, B. (2009) Leaders Make the Future: Ten New Leadership Skills for an Uncertain World. San Francisco, USA:Berrett-Koehler Publishers.
Axon, L., Friedman, E. y Jordan, K. (2015) Leading now: Critical capabilities for a complex World. Corporate learning. Harvard Business Publishing. Recuperado de: http://www.harvardbusiness.org/leading-now-critical-capabilities-complex-world
Wilson, O. (2012) International security. Personal protection in an uncertain world. Glenbridge Publishing.

lunes, 17 de agosto de 2015

Juntas directivas. Descifrar e influenciar su imaginario vigente sobre la seguridad de la información

Introducción
Una de las problemáticas más recurrentes en el ejercicio de los ejecutivos de seguridad de la información es su relación con los miembros de junta directiva. Muchas veces el lenguaje que se usa, la forma como se presenta o incluso las estadísticas que se incluyen, no permiten conectar la realidad de la seguridad de la información con las expectativas, muchas de ellas de corte político, que se manejan entre los miembros de junta.

En este sentido, el oficial de seguridad de la información de la corporación debe comportarse como un “político de empresa”, esto es aquel, que como indica Montañés (2009, p.232-233) “se caracteriza porque mira a más plazo, sus ambiciones son de mayor alcance y, sobre todo, sus actuaciones son más duraderas. (…) sabe que la comunicación, tanto interna como externa, es estratégica, y le dedica tiempo.”

Por tanto, el ejecutivo de seguridad de la información sabe que su habilidad para comunicar hace la diferencia para captar la atención de los miembros de junta, por lo cual es necesario estudiar en detalle las aspiraciones, las reflexiones y exigencias del directorio ejecutivo de primer nivel con el fin de articular la lectura de los riesgos en el tratamiento de la información, las estrategias diseñadas y en operación a la fecha, en términos no técnicos y así influenciar el imaginario vigente en este ente de gobierno.

Generalmente los miembros del directorio son ejecutivos que no tienen responsabilidades internas en la organización, pero si mucha experiencia en sectores particulares de la industria, así como destrezas en términos financieros y selección de talentos para empresas. Estos ejecutivos saben la importancia del cumplimiento de las regulaciones y los impactos de los errores frente a los entes de supervisión (Rose, 2013).

En consecuencia el responsable de la seguridad de la información, deberá articular un discurso basado en el negocio y sus implicaciones, más que en el ejercicio de aseguramiento tecnológico, que muestre su capacidad para ver la relaciones de su entorno en clave de los objetivos estratégicos de la organización, sus propuestas de valor para los grupos de interés y la custodia de la imagen corporativa, como fundamento de su alianza con los intereses particulares de cada miembro de la junta.

Así las cosas, este documento indaga en algunas estrategias que puede seguir el ejecutivo de seguridad de la información para entrar en la sintonía de las conversaciones de las juntas directivas y sus imaginarios, no como un invitado para rendir cuentas sobre un aspecto particular que se requiere conocer, sino como fuente de conocimiento experto y asesoría empresarial que reconoce las prioridades del negocio y asiste a este cuerpo colegiado para entender las implicaciones de los riesgos derivados del inadecuado tratamiento de la información y de aquellos propios del incremento de la sofisticación de los atacantes y sus herramientas.

Las preguntas que inquietan a los miembros de junta sobre la seguridad de la información
Si bien son muchas las preocupaciones y prioridades que deben atender los miembros de junta directiva, la encuesta realizada por Forrester (Rose, 2013) confirma algunos de los cuales hacen parte permanente de sus reflexiones: impuestos, pérdida de clientes, ciber riesgo, precios de materias primas y cambios o ajustes en las regulaciones.

Como se puede observar, la categoría ciber riesgos se hace presente como uno de los temas claves que se deben atender en la empresa. Esta tendencia es nueva como quiera que eventos de gran relevancia internacional en esta temática han comenzado a llamar la atención de estos cuerpos de gobierno dado que se empiezan a sentir impactos concretos, que han cobrado posiciones de importantes ejecutivos en empresas como son Sony, JP Morgan, Target y Saudi Aramco.

Un ciber riesgo (Frapolli, 2015) está compuesto por cuatro componentes fundamentales: datos e información, un tercero no autorizado, una brecha de seguridad y una lesión. Es decir, es una condición en la cual datos e información (generalmente sujeta a un deber de protección por parte de la organización), es accedida por un actor o tercero no autorizado a través de la materialización de un evento no deseado (que supera los controles de acceso bien a través de fallas no documentadas o código malicioso) que produce una lesión a un interés legítimo de la empresa.

En este contexto, cinco son las preguntas que los miembros de junta tienen para el ejecutivo de seguridad de la información, las cuales deben atender aquellas inquietudes subyancentes, que no serán reveladas en el momento, pero que estarán presentes en sus apreciaciones y comentarios mientras que el CISO (Chief Information Security Officer) da cuenta de las mismas: (Rose, 2013)
  •      ¿Cuáles son las tendencias en riesgos y amenazas emergentes que nos pueden afectar?
  •      ¿Cuáles son nuestros planes y acciones frente a estos riesgos y amenazas emergentes?
  •      ¿Cómo lo están haciendo nuestros pares en la industria?
  •      ¿Cuál es la brecha que tenemos frente al referente que estamos usando?
  •      ¿Cuáles son las potenciales consecuencias de estas brechas si no las cubrimos?
Cada una de estas preguntas indaga sobre la capacidad que tiene la función de seguridad de la información, no de predecir el futuro, sino como advierte Flores (2015, p.59) de hacer juicios bien fundados sobre el futuro. Para ello, el ejecutivo de seguridad de la información debe comprender con claridad la incertidumbre estructural (Charan, 2015) que se advierte en el entorno de negocio, las anomalías y contradicciones de las prácticas actuales de los atacantes, frente a la calidad de la respuesta de la organización en términos de: (Kaplan, Bailey, O’Halloran, Marcus y Rezek, 2015, p.33)
  •      Capacidad de defensa propia
  •      Ritmo de la innovación de las tecnologías de defensa
  •      Cooperación internacional disponible
  •      Calidad de la información/conocimiento compartido en medios públicos y privados

Cambiando el marco de comunicación de un CISO
Generalmente los responsables de la seguridad de la información aparecen en las juntas directivas cuando un evento no deseado ocurre. Suele suceder que llegan allí para someterse al juicio de responsabilidades sobre lo ocurrido, como quiera que la única lectura que se tiene de la seguridad está articulada con la protección o defensa de la empresa, de la cual ellos son los responsables.

Cambiar este imaginario, frecuentemente muy acentuado en las juntas directivas, demanda del CISO plantear una agenda estratégica y política con los miembros de estos cuerpos colegiados con el fin de construir un diálogo más fluido, fuera de los normales tecnológicos y más desde el entendimiento de las implicaciones de los eventos adversos. Lo anterior supone pasar del miedo, la incertidumbre y las dudas (MID) a los hechos, las observaciones, las anécdotas y las metáforas (HOAM) (Rose, 2013).

Así las cosas, comprender un riesgo de negocio como la combinación de: (Kaplan, Bailey, O’Halloran, Marcus y Rezek, 2015, p.60)
  •    Un activo de información valioso (p.e información personal, especificaciones de un nuevo producto, prospecto geológico)
  •    Un atacante (es decir a los interesados en el activo: competencia, crimen organizado, un mercenario informático)
  •      Un impacto de negocio (p.e exposición a la pérdida de reputación, incumplimiento regulatorio, espionaje industrial)

permite al ejecutivo de seguridad de la información, trazar una ruta menos incierta para concretar un mensaje claro para los participantes de la mesa directiva, como quiera que ellos estarán leyendo no la indicación del evento informático o vulnerabilidad per se, sino la habilidad de la organización para responder a este tipo de situaciones y proteger la operación y sus capacidades empresariales frente a la responsabilidad que tiene respecto de sus grupos de interés.

Así las cosas, la comunicación del CISO cambia de horizonte frente los ejecutivos de primer nivel, no solamente por la forma como entiende la realidad de la organización, sino que ahora es capaz de navegar sobre eventos inesperados y adversos de manera estratégica, superando la vista operacional del hacer, desarrollando escenarios plausibles y probables (Roxburg, 2009) que generen ideas y orientaciones desde la junta directiva, para hacer de la seguridad de la información una distinción y un impulsor de cambios y disrupciones empresariales que antes no estaban disponibles.

Este nuevo marco de comunicación que requiere el CISO para conectar con el nivel ejecutivo debe aprovechar algunos consejos de asesores de juntas directivas para potenciar el efecto de su estrategia de comunicación. Algunos de esos consejos son: (Haines, 2006)
  • Siga la regla del 10/30 – Si usted tiene 30 minuto para presentar, prepare 10 minutos de material. Mucho del tiempo los ejecutivos estarán conversando y no en la presentación.
  • Use datos significativos que creen recordación, aún termine su presentación.
  • Envíe previamente un resumen con los elementos claves que va a tratar. Mantenga el texto corto y sencillo.
  • Presente las malas noticias primero. Explique por qué ocurre y a renglón seguido el plan que se tiene para cerrar las brechas identificadas.
  • Su trabajo es ingeniosamente llevar las reflexiones al punto de convergencia. Allí donde su público da por sí mismo las respuestas.

Impactos en los imaginarios de la junta directiva sobre la seguridad de la información
Alcanzar el nivel de interlocución requerido en una junta directiva es un proceso que toma tiempo y capacidad de resistencia por parte del CISO. Mejorar sus habilidades para comunicar le abre la puerta a una mayor visibilidad y atención respecto de las otras prioridades de la organización. Sin embargo, el imaginario activo en los miembros de junta requiere una transformación que debe estar fundado en la participación más frecuente de estos ejecutivos en la construcción de los escenarios y la comprensión de las amenazas y riesgos emergentes de la seguridad de la información.

Si entendemos que, como afirma Flores (2015, p.62) nuestra capacidad de predecir el futuro está limitada por “el hecho de que toda la información se deriva de observaciones de personas específicas, con sus propias preocupaciones y experiencias individuales”, la gama de perspectivas es infinita y ningún observador será capaz de “contar la historia completa”. En este sentido, el direccionamiento de la seguridad de la información deberá darle herramientas de interpretación a la junta directiva para crear oportunidades para la acción, sustentados en juicios bien fundados, que como indica Flores (2015, p.65) están “limitados a un dominio particular de preocupación en la que una persona o comunidad puede tomar medidas”.

Así las cosas, la junta entrará a revisar sus propias creencias o construcciones colectivas relevantes (Aliaga, 2008) entorno a la seguridad de la información, para actuar de manera diferente, siempre y cuando los hechos y datos den cuenta de las acciones que transforman una realidad empresarial y hacen de la información un activo estratégico.

En consecuencia, al entender que como afirma Flores (2015, p.69) “los seres humanos somos seres sociales e históricos que creamos juntos el futuro mediante la acción”, el ejecutivo de seguridad de la información deberá desarrollar un cambio mentalidad en este cuerpo colegiado amplificando la voz de los grupos de interés y recreando el compromiso que fluye de doble vía, cuando se atiende la expectativa que de manera conjunta se custodia y atiende.

Habida cuenta de lo anterior, el imaginario de la junta, frente a la seguridad de la información, debe evolucionar desde el juicio de responsabilidades de una persona o función, a una lectura de construcción conjunta que aborda una promesa de protección de la información residente en cada cliente y persona de la empresa, de la cual se hace ella responsable con el acompañamiento del CISO.

Lo anterior penetra las realidades de la junta directiva frente a preguntas relevantes que subyacen en las reflexiones personales y comunitarias de este colectivo las cuales mantienen una tensión creativa, que no paraliza su actuar, sino que lo moviliza de manera innovadora con la asesoría del ejecutivo de seguridad de la información:
  • ¿Cuáles son nuestros miedos más relevantes frente ataques informáticos?
  • ¿Cuánta responsabilidad tengo respecto de brechas de seguridad de la información que ocurren en la empresa a la cual sirvo?
  • ¿Qué tipo de información requiero sobre la postura y estrategias de la organización frente a eventos adversos en seguridad de la información?
  • ¿Qué métricas me pueden indicar que estamos asegurando el debido cuidado frente a estas amenazas informáticas?
  • ¿Cómo debo responder frente a los grupos de interés frente a eventos adversos en seguridad de la información, sin comprometer la imagen de la empresa?

Reflexiones finales
Los incidentes de seguridad de la información son la constante en un mundo interconectado; es el precio que toda organización debe pagar para entrar en una comunicación más cercana con sus clientes y crear productos disruptivos y novedosos apalancados con tecnología de información y comunicaciones.

Lo anterior demanda entender que ahora las organizaciones se encuentran en un ecosistema digital donde se establecen cadenas de valor extendidas, que rediseñan modelos de negocio y cambian radicalmente la forma como se crea el futuro (Weill y Woerner, 2015). De igual forma, el crimen organizado, las naciones y actores no-gubernamentales hacen parte de esta realidad, en la cual las empresas se ven involucradas y son sensibles a las acciones que se pueden diseñar desde las nuevas oportunidades y posibilidades que se tienen para doblegar las expectativas de seguridad y control de las empresas y por tanto, de sus juntas directivas.

Cuando se logra integrar al imaginario de la junta directiva la realidad social e histórica de la protección de la información, no como una limitación de acceso o como protección frente a amenazas, sino como una distinción de negocio que lee la realidad en clave de impactos, interesados y activos de información para descubrir nuevas formas de anticipar acciones preventivas, estamos modificando las preocupaciones vigentes de sus miembros, por una reflexión que consulta y define un contexto donde ellos se hacen parte de la construcción de oportunidades para crear una defensa activa.

Una defensa activa (Kaplan, Bailey, O’Halloran, Marcus y Rezek, 2015, p.127) que desarrolla inteligencia en su entorno, comprende y actúa frente a la amenaza interna, involucra al atacante dentro de la propia red y establece alianzas con terceros para mitigar amenazas externas. Esto es, un discurso que amplifica el entendimiento de aquello que es anormal en las operaciones de la empresa y que da cuenta de la información como activo estratégico; un compromiso de los miembros de junta y de la organización en general, que busca ser consistente con la amenaza digital que ahora entiende y conoce.

Si lo anterior es correcto, el CISO debe ser ese canal abierto, estratégico y asesor donde la junta directiva encuentre espacios para reflexionar y concebir nuevas formas de construir negocios en un ecosistema digital generoso en oportunidades para crear posturas privilegiadas en sectores de negocio, con la orientación y acompañamiento frente a los riesgos y amenazas emergentes propias de la realidad interconectada, donde no se tienen respuestas a todas preguntas, pero si escenarios, planteamientos y juicios fundados que motiven decisiones informadas.

Referencias
Aliaga, F. (2008) Algunos aspectos de los imaginarios sociales en torno al inmigrante. Aposta. Revista de Ciencias Sociales, 39. Octubre, noviembre y diciembre. Recuperado de: http://www.apostadigital.com/revistav3/hemeroteca/aliaga3.pdf  
Charan, R. (2015) The attacker’s advantage. Turning uncertainty into breakthrough opportunities. Philadelphia, USA: Perseus Books Group.
Flores, F. (2015) Conversaciones para la acción. Inculcando una cultura de compromiso en nuestras relaciones de trabajo. Bogotá, Colombia: Centro Nacional de Consultoría – Lemoine Editores.
Frappolli, M. (2015) Managing cyber risk. Malvern, Pennsylvania.USA: American Institute for Chartered Property Casualty Underwriters.
Haines, S. (2006) How to Work with Executives - The Systems Thinking Approach. Pearls of wisdom II. San Diego, CA. USA: Systemic Thinking Press.
Kaplan, J., Bailey, T., O’Halloran, D., Marcus, A. y Rezek, C. (2015) Beyond cybersecurity. Protecting your digital business. Hoboken, New Jersey. USA: Wiley.
Montañés, P. (2009) Inteligencia política. El poder creador de las organizaciones. Séptima edición. Madrid, España: Prentice Hall.
Rose, A. (2013) The CISO’s Handbook – Presenting to the board. Forrester Research.
Roxburg, C. (2009) The use and abuse of scenarios. Mckinsey Quarterly. Noviembre.
Weill, P. y Woerner, S. (2015) Thriving in an increasingly digital ecosystem. Sloan Management Review. 56, 4. 27-34

lunes, 27 de julio de 2015

Gobierno y gestión de la seguridad de la información. Venciendo la zona cómoda del CISO

Introducción
El ejercicio de liderazgo en seguridad de la información demanda una gran dosis de humildad, de exigencia para romper con la inercia de la organización y capacidad de contradicción que le permita, con cada crítica o condicionamiento, sobreponerse con ideas, propuestas y renovada visión de la protección de la información de la compañía.

Lo anterior supone que el ejecutivo de seguridad de la información debe desarrollar habilidades que le permitan superar sus propios paradigmas y repensarse todo el tiempo, teniendo claro el escenario estratégico de la empresa, la agenda de los miembros de junta directiva y las consideraciones asimétricas del entorno donde opera la organización.

En este ejercicio de movilizar la organización sobre los temas de protección de la información el responsable de la seguridad de la información deben observar las prácticas de los líderes visionarios con el fin de anticipar elementos del entorno, conectar los puntos de las variables novedosas y motivarse a desconectar aquellas conocidas, para poder trasegar en medio de la condiciones de los mercados y sectores, que demanda construir una visión de seguridad de la información política y estratégicamente correcta.

En razón con lo anterior, se plantea esta breve reflexión que busca motivar una lectura crítica y desafiante para los ejecutivos de seguridad de la información, con el fin de revelar aspectos de la zona cómoda de estos ejecutivos y así, quebrar la inercia que se puede ir acumulando en el ejercicio diario de cultivar la confianza y la confiabilidad de los datos en los procesos de las organizaciones.

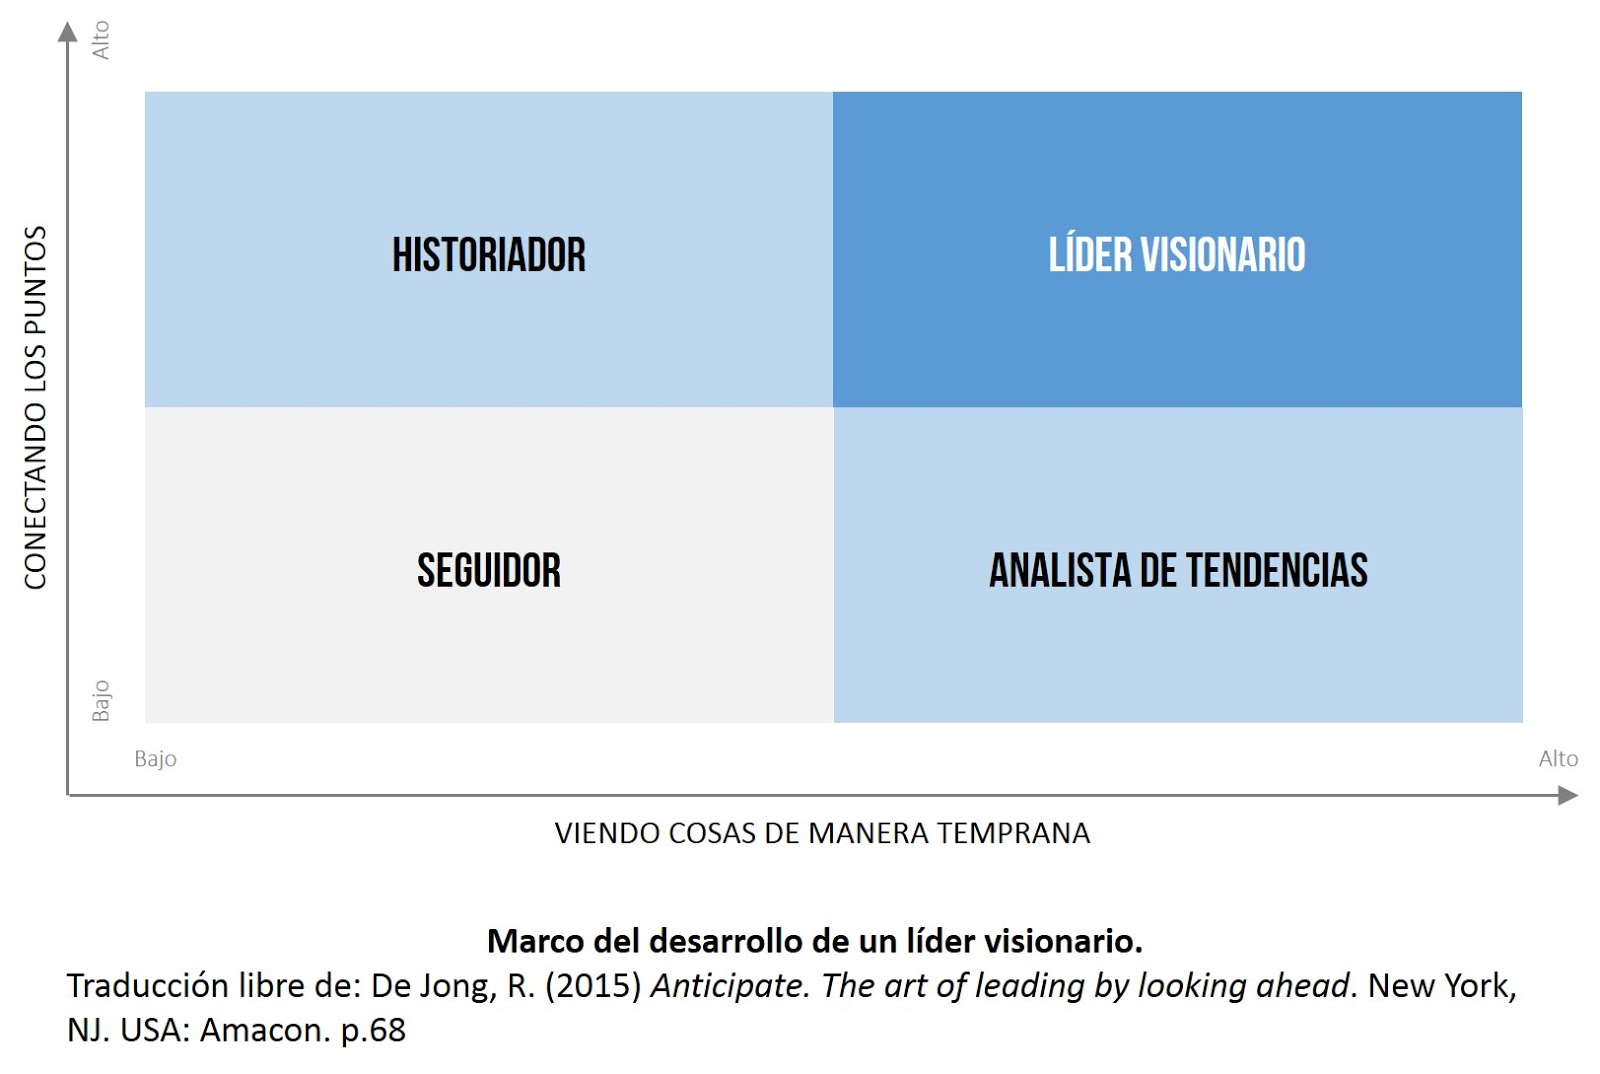
Marco del desarrollo de un líder visionario (De Jong, 2015, cap.3)
De acuerdo con De Jong (2015) dos son las habilidades requeridas para desarrollar un líder visionario: ver las cosas anticipadamente y conectar los puntos. Mientras la primera implica ver señales anticipadamente y reconocer sus impactos potenciales, la segunda implica usar las señales débiles, las incertidumbres y las tendencias para construir una imagen del futuro consistente y coherente, con historias plausibles de cómo pueden ocurrir las cosas.

Al ubicar estas dos habilidades en un plano cartesiano, obtenemos cuatro cuadrantes, con cuatro arquetipos, los cuales definen la forma como las personas avanzan hacia su consolidación como líderes visionarios. Los cuatro arquetipos son: los seguidores, los historiadores, los analistas de tendencias y los líderes visionarios.


Los seguidores, son aquellos que no han desarrollado ninguna de las dos habilidades previamente indicadas, por lo cual no tienen idea de cuál es el futuro al que se verá enfrentado su organización o industria. Los seguidores pueden ser muy buenas personas y excelentes gerentes (establecen comportamientos, negocian recursos y rinden cuentas), pero no esperen que sean aquellos que sean fuente de inspiración, movilicen la innovación, generen quiebres con sus ideas o ayuden a otros a romper sus barreras mentales para ir más allá de la realidad.

El analista de tendencias es aquel que ha desarrollado muy bien sus habilidad para ver cosas de manera anticipada, qué es aquello que está en la línea del conocimiento y generalmente procura una adopción temprana de nuevas tecnologías. Su pensamiento está orientado por las nuevas posibilidades, aun sin son o no coherentes o consistentes. Si bien este arquetipo identifica las tendencias del futuro, no es muy acertado para estructurar ideas e historias coherentes que motiven una persecución estratégica activa por parte de la gerencia.

Los historiadores generalmente citan patrones, hechos y figuras con el fin de presentar un camino coherente y bien intencionado para la organización, cuenta con un pensamiento que prefiere la consistencia y la lógica, por tanto estará menos interesado en nuevos quiebres con coherencia. Su foco es hacer que todo el mundo entienda porqué estamos donde estamos hoy, integrando los eventos pasados en una perspectiva lógica consistente.

El líder visionario toma una perspectiva del futuro balanceando por un lado, la necesidad de un futuro atractivo y posible, con la consciencia de los riesgos propios de ser dogmáticos o demasiado optimistas. En este sentido, el líder visionario, consciente de sus responsabilidades, sus limitaciones y sesgos toma acciones concretas que mitiguen estos elementos, para construir una imagen coherente, retadora y aspiracional del futuro que las personas pueden ver, sentir y oler, más que racionalizarla intelectualmente a través de presentaciones.

Estos cuatro arquetipos, los cuales pueden ser requeridos en algún momento en la empresa, nos ilustran las diferentes vistas y habilidades que se pueden desarrollar para elaborar una visión de futuro, donde una organización es capaz de comprender sus propios dilemas e incertidumbre y lanzarse a construir y hacer realidad un razonamiento estratégico.

Marco del desarrollo de un líder visionario en seguridad de la información
Si leemos estos cuatro perfiles en el ejercicio del gobierno y gestión de la seguridad de la información se ajustan de alguna forma a los cargos que se requieren para hacer realidad la distinción de seguridad de la información en una empresa.

Los seguidores aseguran la gestión de la seguridad de la información; es decir adelantan ciclo planear, hacer, verificar y actuar de manera consistente. Conocen mucho del cumplimiento de normas, buenas prácticas y planes de mejora, de tal forma que la organización se mantenga dentro de los rangos de riesgo requeridos y establecidos respecto del tratamiento de la información en sus diferentes escenarios. Sus reflexiones sobre el futuro están atadas al mejoramiento continuo, que se articula en nuevas actualizaciones de las prácticas, pero no de cambios disruptivos en el sector de negocio de la empresa.

Los analistas de tendencias, en el contexto de la seguridad de la información, se ubican en gobierno de la seguridad de la información. Caminan en el afuera y el mañana, observan los cambios relevantes, las amenazas emergentes y motivan cambios novedosos en campos inexplorados. Procuran y sugieren todo el tiempo la incorporación de tecnologías emergentes para anticipar una protección de riesgos que, aunque se advierte con señales débiles en el ambiente, logran detectar como relevante para la organización. No temen a los cambios, sin embargo descuidan las implicaciones de los mismos para el gobierno de la seguridad de la información.

Los historiadores se ubican tanto en la gestión como en el gobierno de la seguridad de la información, como quiera que los indicadores y estadísticas hacen parte de la forma de cómo ha evolucionado la función de seguridad de la información en el contexto organizacional. La lógica de los hechos y los datos impera sobre las posibilidades que se plantean para mejorar la gestión y el gobierno de la protección de la información habida cuenta que para trazar una camino en medio de lo incierto, saber lo que ha pasado es un factor clave para poder arriesgar un destino en medio de la incertidumbre estructural del entorno.

El líder visionario debería ser el CISO (Chief Information Security Officer), un asesor práctico (sugiere tareas realizables y positivas), pragmático (reconoce que sólo ciertos resultados son posibles), útil (tienen un foco evidente y positivo), centrado (ilustra un camino, ayuda a pensar y actuar en tiempo futuro) y justo (políticamente aceptable y útil) (Lukaszewski, 2008, p.24), que consciente de la complejidad e incertidumbre del entorno donde se encuentra, es capaz de orientar a la organización para tomar riesgos de manera inteligente. Esto es, tener la capacidad de conectar los puntos de diferentes formas y trabajar de manera reposada con la incertidumbre.

Retos del líder visionario en seguridad de la información
El líder visionario en seguridad de la información debe navegar sobre aguas inciertas y decisiones complejas, para lograr la materialización de su visión de futuro, que no es ajena a la realidad organizacional ni contraria al modelo de generación de valor de la empresa. En este sentido el líder visionario en seguridad de la información debe desarrollar aparte de las dos habilidades previamente analizadas, conectar los puntos y ver cosas anticipadamente, cultivar cinco cualidades claves: (Lukaszewski, 2008, p.28-31)
  •         Iniciativa – Tomar una idea, desarrollarla y movilizarla sin una previa aprobación específica.
  •         Inspiración – Identificar a quienes inspira, foco en cómo hacerlo y entender cómo lo hace.
  •         Intuición – Ver soluciones y próximos pasos aún en ausencia de datos o evidencia.
  •         Proyección – Preparar hipótesis, alternativas e ideas acerca de problemas y preocupaciones.
  •         Lealtad – Alineación intencional y concienzuda de objetivos, intereses y acciones
  •         Urgencia – Usar sabiamente el tiempo para decir cosas brevemente y con fuerza.

En este contexto, los ejecutivos de la seguridad de la información advierten un reto superior, que los motiva a salir de su zona cómoda, para encontrarse con los desafíos de la alta gerencia frente a la movilidad de los negocios y la necesidad de soluciones particulares para hacer que las cosas pasen de manera confiable.

Por tanto, los responsables de la seguridad de la información deberán afinar su intuición experta, para situaciones comunes y corrientes, junto con su intuición estratégica que es lenta y propia para las situaciones inéditas, pues requiere conectar de manera diferente los puntos para proponer alternativas posibles y viables (Duggan, 2009, p.17).

El CISO generalmente denominado experto por la organización, debe estar atento todo el tiempo para apagar su intuición experta, con el fin de “desconectar” los viejos puntos y permitir que se conecten nuevos de manera novedosa. Sólo así es posible que el ejercicio de gestión y gobierno de la seguridad de la información tenga una lectura renovada y avanzada frente al reto permanente de la inevitabilidad de la falla.

Referencias
Duggan, W. (2009) Intuición estratégica. La chispa creativa en la realización humana. Bogotá, Colombia: Editorial Norma.
De Jong, R. (2015) Anticipate. The art of leading by looking ahead. New York, NJ. USA: Amacon.
Lukaszewski, J. (2008) Why should the boss listen to you? The seven disciplines of the trusted strategic advisor. San Francisco, CA. USA: Jossey-Bass.

sábado, 11 de julio de 2015

La auditoría de TI en un entorno VICA. El reto de la razonabilidad en un ecosistema digital

Introducción
En un mundo en constante movimiento, altamente Volátil, Incierto, Complejo y Ambiguo (VICA)[1], la función de auditoría en las empresas enfrenta un desafío mayor en su ejercicio de evaluación y asesoría al primer nivel de las organizaciones, como quiera que ya no son tan conocidos los escenarios para auditar y los métodos de verificación y evaluación, no cuentan con la flexibilidad para enfrentar dichos escenarios.

Si bien los discursos metodológicos y fundamentos de la auditoría generalmente aceptadas, son referentes importantes que aseguran el proceso mismo de verificación, no así las condiciones y detalles que se advierten en el contexto mismo del trabajo de campo, donde las tecnologías emergentes, las tendencias en las redes sociales y las novedades propias de los ciber ataques, hacen que el auditor enfrente situaciones que posiblemente no pudieron ser identificadas con las herramientas actuales[2].

Los auditores, particularmente de tecnología de información, se enfrentan en la actualidad a escenarios novedosos que le exigen una comprensión superior a la que tienen a la fecha, habida cuenta que ya su dominio de evaluación no se encuentra identificado de manera física y tangible, sino que representa una apuesta de servicios tercerizados, que está más allá de su alcance y por lo tanto, deberá establecer una nueva forma de analizarlos.

Así las cosas, los auditores de tecnología de información pasaron de tener en sus papeles de trabajo[3] temáticas como redes, comunicaciones, servidores, archivos, bases de datos, cintas, controles de acceso, a revisar un nuevo escenario denominado ecosistema tecnológico o digital (ver más información en http://insecurityit.blogspot.de/2012/09/pronosticos-de-seguridad-de-la.html) , donde lo que fluyen son servicios e información, como fundamento mismo de su operación. Un mundo digital creado por el hombre donde se construyen realidades superiores, donde la imaginación y la estrategia plantean los límites y posibilidades.

Un auditor de tecnología de información (TI) en un ecosistema digital[4] debe desarrollar habilidades y práctica diferentes para poder encarar el reto de poder “auditar” un contexto como este, donde la dinámica es la norma, las probabilidades son inciertas y las posibilidades son todas. Así las cosas, el profesional de auditoría deber lidiar con la incertidumbre que supone este entorno y enfrentar las diversas conexiones presentes y emergentes de este ecosistema para tratar de entender la esencia del mismo.

En razón con lo anterior, el auditor de TI consciente de su saber disciplinar y las contradicciones del contexto que ahora enfrenta, debe orientar su práctica metodológica hacia lo sistémico, a la búsqueda de respuestas en la dinámica de las relaciones, más que en la estática de sus componentes. Esto es, motivar un cambio de pensamiento especializado, a uno transdisciplinar[5] que consulta otras disciplinas y métodos para comprender mejor lo que el ecosistema le presenta.

Por tanto, este breve documento busca revisar la condición actual del auditor de TI, sus prácticas y métodos de trabajo frente al  ecosistema digital y los retos emergentes que debe asumir y anticipar para continuar generando valor a la alta gerencia.

Evolución de la práctica de auditoría de TI
La dinámica propia del trabajo de auditoría en general demanda un proceso de planeación (que consulta inclusive ejercicio anteriores), la contextualización con el área auditada (poner en conocimiento de área evaluada el alcance y los apoyos requeridos), los fundamentos de la evaluación (estándares y buenas prácticas que se van a tener en cuenta), la ejecución (la recolección y análisis de documentos, la aplicación de las pruebas), resultados (el detalle de los hallazgos identificados) y el reporte (conclusiones documentadas del ejercicio realizado). En este ejercicio, el registro controlado de todos los soportes y hallazgos es la fuente misma de la precisión y credibilidad de las conclusiones de dicho trabajo.

En este derrotero metodológico, el auditor de TI, explora los diferentes componentes del sistema de información o tecnología objeto de la revisión para producir sus resultados. Es claro, que deberá establecer el mapa relacional del sistema en evaluación con los objetivos del negocio y los otros procesos de las empresas, para no perder la vista general de los impactos que tiene el sistema bajo análisis para la empresa. Este tipo de ejercicios, exige de los auditores la especialidad de tecnología de información y sobre manera el entendimiento de la dinámica interna de la organización.

En escenarios conocidos, donde la operación de la empresa ocurre en un lugar cierto y preciso, las prácticas vigentes de auditoría revelan resultados relevantes, que permiten dar cuenta la de la razonabilidad de la seguridad y el control que los sistemas de información tienen para mantener una operación confiable y ajustada a las buenas prácticas y estándares en la materia. La listas de chequeo, los cuestionarios de control, las pruebas de auditoría con  cruces de datos, las simulaciones de máquinas y servicios, así como algunas técnicas de valoración de seguridad de la información sobre aspectos claves de los sistemas información, hacen parte de la batería de recursos que los auditores disponen para hacer su labor[6].

Mientras la operación de tecnología de información estuvo inmersa dentro de los procesos de adquisición de hardware, software, aplicaciones y servicios de apoyo, las prácticas de auditoría tradicionales, basadas en estándares referentes, particularmente de riesgos, estuvieron atentas a dar respuesta a las necesidad de los grupos interés, para ilustrar el nivel de confiabilidad que dicha infraestructura tenía y cómo avanzar para mitigar la exposición a los riesgos identificados[7].

La conectividad con internet, los servicios web, la exposición de web-services, las aplicaciones java, los marcos de desarrollo de aplicaciones en la web y servicios de pagos en línea, cambiaron la forma como sus prácticas debían dar una nueva lectura a sus conclusiones. Un mundo más interactivo y menos estático[8], hizo que los auditores comenzaran a pasar de un método relativamente conocido, a uno donde la especialidad técnica comenzaba a desbordar las respuestas para sus grupos de interés.

En este escenario los marcos metodológicos hicieron giros estratégico importantes, donde ahora la web era la vista más elaborada de la práctica, sin descuidar los asideros conceptuales que se mantenían sin cambios relevantes. Esto motivó una actualización de los auditores tradiciones de TI, para incorporar nuevos conocimientos sobre la dinámica de internet, sus posibilidades y nuevos riesgos.

Durante más de una década, los auditores de TI avanzaron con los desarrollos tecnológicos, como custodios de sus prácticas de seguridad y control, motivando cambios relevante e importantes en el gobierno de las tecnologías de información, que ha impactado positivamente el ejercicio de aquellos que tienen la responsabilidad de apalancar el modelo de generación de valor de las empresas con tecnología, cargo generalmente denominado a nivel internacional como Chief Information Officer o Chief Technology Officer[9].

Hoy, las cosas vuelven a cambiar y la exigencia se hace mayor, por tanto las prácticas de los auditores de TI, requieren una nueva revisión que le permita crear un nuevo momentun en el ejercicio de la auditoría, no para abandonar lo que usa en la actualidad, sino para ajustarlo e incorporar nuevas propuestas para enfrentar las nuevas amenazas y retos en un mundo hiperconectado, con información instantánea, en la nube y móvil. 

La auditoría de TI y el ecosistema digital
Gartner en su documento denominado “The nexus of forces”[10] publicado en 2012 anticipa el nuevo escenario que el mundo debe asumir, conocer, usar y explotar para crear la nueva etapa de la sociedad global, donde casi todas las cosas serán servicios, estarán conectadas y transmitiendo en tiempo real. La realidad de la computación en la nube, la computación móvil, los grandes datos y la analítica, y las redes sociales, establecen los nuevos normales de operación y desarrollo tanto de las personas, como de las organizaciones.

La vista convergente del mundo hace camino en cada uno de los elementos que sintonizan a las organizaciones con sus grupos de interés, elevando los niveles de transparencia y visibilidad que permiten a los interesados, tener la información relevante, hacerse a un criterio y opinar de manera abierta y sin reparos. Las redes sociales se han convertido en un eslabón estratégico de las empresas, no sólo como “parlante abierto” de su realidad, sino como ocasión de liderazgo organizacional abierto[11], que demanda una completa inmersión en la dinámica social y tecnológica de la sociedad local donde opera y la realidad global donde se enmarca.

El ecosistema digital, como construcción conceptual, reviste una serie de componente muchos de ellos operados por terceros, con especialidades y capacidades específicas, las cuales se ofrecen en diferentes modelos y posibilidades, como quiera que es el cliente el que define la manera como los recursos disponibles van a ser organizados y usados, para crear entorno nuevos o propuestas alternas que generarán experiencias diferentes en los usuarios finales[12].

Esta nueva realidad, que ahora inicia en un teléfono inteligente en las manos de una persona en cualquier parte del mundo y que es capaz de movilizar información y acciones con otros a través de conexiones internacionales, que no requiere puntos únicos de ingreso o conexión, que conoce de aplicaciones y servicios especializados, y que está dispuesto a esta en línea todo el tiempo, muestra con claridad que los perímetros de control se ha vuelto porosos, que el control de la descarga de aplicaciones se ha vuelto efímera y el nivel de exposición y riesgos emergentes está a la orden del día[13].

Las recomendaciones restrictivas propias de las prácticas de auditoría en estos entornos dinámicos contradicen los modelos de negocio que exigen las empresas de hoy. En este sentido, las prácticas de seguridad y control, habituadas a entorno estáticos y conocidos, comienza a ceder terreno para inaugurar una transición a nuevas prácticas donde variables como tipo de información a la que requiere tener acceso, perfil de la persona que solicita el acceso y lugar donde se encuentra la persona que solicita el acceso[14], comienzan a ser relevantes para establecer el nivel de protección que se requiere.

Por tanto, los auditores de TI deben tomar nota sobre esta nueva realidad y comenzar a retar sus propias prácticas, que si bien seguirán basadas en las realidades de la exposición al riesgo, si deberán consultar y entender la manera como el ecosistema digital dicta las normas de interacción y establece los nuevos normales, los cuales deberán ser insumo para plantear las renovadas exigencias de la auditoría ahora en un escenario más dinámico y más volátil, motivando una práctica de seguridad y control más moderna que custodie la dinámica de la información y el valor de la empresa más ajustado a su realidad[15].

Retos emergentes para la auditoría de TI
Los auditores de TI en un escenario como el que se ha comentado se encuentran en una encrucijada gerencial y operacional. Por un lado, deberán seguir asistiendo a la alta gerencia respecto de lo que ocurre en la dinámica de los proceso de TI, en sus diferentes modalidades por demanda o incorporación propia, y por otro, ajustar y reinventarse como función para estar a tono con las realidades que propone el ecosistema digital donde la organización opera.

El ciber crimen, los ciber ataques, el hacktivismo, los ataques dirigidos, el código malicioso especializado, los ciber asesinos, los ciber mercenarios, el ciber espionaje y hasta un posible ciber conflicto[16], son amenazas concretas, reales y emergentes que ahora deben ser materia de revisión y análisis desde las trincheras de la función de auditoría de TI. Sin embargo, las capacidades actuales y las prácticas referentes poco son efectivas a la hora de comprender y por tanto, de recomendar, frente a situaciones como las enunciadas, como quiera que todas ellas, no responden directamente una aplicación tradiciones de matrices riesgo-control, sino a análisis de escenarios que den cuenta de situaciones de exposición que la organización, por su naturaleza de negocio, debe comprender, estudiar, analizar y considerar.

Los estándares y prácticas de riesgo-control, necesarias y útiles para motivar los análisis requeridos para comprender los niveles de exposición de las empresas, hoy empiezan agotarse, pues todas ellas fueron concebidas en escenarios y contextos menos dinámicos y cambiantes como los que tenemos en la actualidad. Por tanto, renovar la propuesta de gestión de riesgos, debe avanzar desde los riesgos conocidos, pasando por los latentes y focales, para analizar y estudiar aquellos emergentes que aún no aparecen en el radar[17].

En razón con lo anterior, los ejercicios de probabilidad por impacto, claves para indicar los niveles de exposición, deben migrar hacia frecuencia por severidad, entendiendo que el riesgo no solamente está articulado con una probabilidad de ocurrencia, sino con la cuantificación misma del evento, junto con su severidad como fuente de fundamentación estadística que permita una vista más concreta, no solamente de la exposición al riesgo, sino de nivel de exposición a la pérdida[18].

Por otro, lado dada alta conectividad, flujo de información y servicios, así coma la invasión de las “cosas digitales” o el internet de las cosas[19], se requiere una forma diferente de establecer referentes de confiabilidad y razonabilidad de controles, que permitan la evolución normal de los desarrollos tecnológicos, así como de la confiabilidad de su operación. En este contexto, el análisis de escenarios[20], como técnica de construcción colectiva, donde participan todos aquellos interesados en la situación relevante, se proyecta como una nueva forma de acompañar a la alta gerencia para comprender la exposición al riesgo, la caracterización de los atacantes, los impactos de las variables externas e internas y las acciones que se deben tomar para enfrentar la situación y disminuir los impactos para la organización.

La lectura del entorno desde los desarrollos, plataformas y servicios del ecosistema digital, debe convertirse ahora en el nuevo normal de la función de auditoría de TI, pues allí es donde está ahora, la manera como las empresas se movilizan para crear condiciones disruptivas que la posiciones en escenarios diferentes y competitivos. Así las cosas, los auditores deberán sumergirse en las condiciones y elementos estructurales de esta nueva realidad para comenzar a construir vistas livianas, sencillas y efectivas de las prácticas de seguridad y control, para que el negocio opere de manera confiable, sin sacrificar sus ideas disruptivas.

Reflexiones finales
Al igual que el responsable de la seguridad de la información, el auditor de TI debe enfrentar el reto de anticipar la inevitabilidad de la falla[21], tratar de distinguirla en las relaciones de los componentes del ecosistema digital para motivar las acciones necesarias para que no se materialice. Sin embargo, sabiendo que este ejercicio no siempre dará los frutos esperados, deberá canalizar sus esfuerzos para concluir sobre la nueva razonabilidad de los controles que se tienen ahora en un mundo sin fronteras, ni linderos, donde la movilidad, el flujo de información y servicios es la norma.

Si bien la función de auditoría no puede desaparecer, por la natural dinámica empresarial donde un tercero de cuenta de lo que ocurre en los procesos corporativos, la auditoría de TI, si debe actualizar sus métodos y prácticas para agilizar la operación de la empresa, de cara a la alta tercerización de las actividades empresariales y la mayor dependencia de la estabilidad del ecosistema digital.

La autenticación, la autorización, los registros de auditoría y el no repudio seguirán presentes como controles generales en las empresas, pero condiciones como la adaptación, la anticipación y la inteligencia se convertirán en los nuevos normales, para hablar de la razonabilidad de los controles[22]. Estos últimos, deberán ser objeto de investigaciones y análisis en profundidad para elaborar prácticas más concretas y estándares, que permitan con mayor claridad establecer cuando una organización avanza y madura frente a su perfil de riesgo-control ahora en un ecosistema digital.

La estabilidad del ecosistema digital donde opera la empresa, estará dada por la resiliencia del mismo, palabra que se ha venido utilizando en diferentes escenarios y que ahora debe hacer parte del conjunto de herramientas y conceptos que el auditor de TI de ayudar a desarrollar en las organizaciones, sabiendo que esta, le permite a la empresa aumentar su resistencia a los ataques y condiciones adversas y aun así continuar operando y mejorando su situación.

El auditor de TI moderno, requiere un cambio de paradigma epistemológico[23], una forma de conocer diferente, que le permita salir de su zona cómoda, anclada en prácticas conocidas y referentes, y lanzarse a construir en el contexto del ecosistema digital, nuevas formas de aumentar la confiabilidad de la operación de las empresas, no solamente para conceptuar sobre la razonabilidad de los controles, sino para visualizar aspectos novedosos del negocio y anticipar propuestas que sintonicen las necesidad de los grupos de interés y las exigencias de cumplimiento normativo que se tengan.

Por tanto, no es el auditor de TI per se el que debe repensarse y reinventarse desde la vista del ecosistema digital actual, sino toda su práctica y metodologías conexas, para que leyendo la realidad desde los negocios actuales, pueda establecer consideraciones y revisiones relevantes y pertinentes, que den cuenta del modelo de generación de negocio de la empresa y al mismo tiempo aumentar la confianza de los inversionistas y ejecutivos de primer nivel, sobre la forma como se hace realidad la promesa de valor de una empresa ahora en un ecosistema digital, volátil, incierto, complejo y ambiguo.

Referencias

[1] Johansen, B. (2009) Leaders Make the Future: Ten New Leadership Skills for an Uncertain World. San Francisco, USA:Berrett-Koehler Publishers.
[2] Harrington, L. y Piper, A. (2015) Driving success in changing  world. 10 imperatives  for internal audit. The IIA Research Foundation. Global Internal Audit Common Body of Knowledge. Recuperado de: https://na.theiia.org/iiarf/Pages/Common-Body-of-Knowledge-CBOK.aspx
[3] Quintanar, E. (1983) Normas de auditoría generalmente aceptadas. Revista Española de Financiación y Contabilidad. Vol.12, No.42. Septiembre-Diciembre. 667-680
[4] Cano, J. (2015) Computación forense. Descubriendo los rastros informáticos. Segunda Edición. Bogotá, Colombia: Alfaomega.
[5] Huerta J. J., Zambrano, R., Pérez, I. S., y Matsui, O. J. (2014) Pensamiento complejo en la enseñanza por competencias profesionales integradas. Centro Universitario de Ciencias de la Salud. Universidad de Guadalajara. Guadalajara, México:Editorial Universitaria.
[6] Tamayo, A. (2001) Auditoría de sistemas. Una visión práctica. Universidad Nacional de Colombia. Sede Manizales. Manizales, Colombia: Centro de Publicaciones, Universidad Nacional de Colombia.
[7] Piattini, M. y Del Peso, E. (2000) Auditoría informática. Un enfoque práctico. Segunda edición. Madrid, España: Ra-ma Editorial y publicaciones.
[8] Schmidt, E. y Cohen, J. (2014) The new digital age. Transforming nations, businesess, and our lives. New York, USA: Vintage Books.
[9] Fernández, C. y Piattini, M. (2012) Modelo para el gobierno de las TIC basado en las normas ISO. AENOR (Asociación Española de Normalización y Certificación). Madrid, España: AENOR.
[10] Howard, C., Plummer, D. C., Genoves, Y., Mann, J., Willis, D. A. y Mitchel Smith, D. (2012) The nexus of forces: Social, Mobile, Cloud and Information. Gartner report. Disponible en: https://www.gartner.com/doc/2049315
[11] Li, C. (2014) Liderazgo abierto. De qué modo la tecnología social puede transformar su manera de lidera. Buenos Aires, Argentina: Ediciones Gránica, S.A
[12] Cano, 2015. p.181
[13] Kaplan, J., Bailey, T., O’Halloran, D., Marcus, A. y Rezek, C. (2015) Beyond cybersecurity. Protecting your digital business. Hoboken, New Jersey. USA: Wiley.
[14] Harkins, M. (2013) Managing risk and information security. Protect to enable. Apress Open.
[15] Charan, R. (2015) The attacker’s advantage. Turning uncertainty into breakthrough opportunities. Philadelphia, USA: Perseus Books Group.
[16] Goodman, M. (2015) Future crimes. Everything is connected, Everyone is vulnerable and what we can do about it. New York, USA: Doubleday.
[17] Cano, J. (2014) La ventana de AREM. Una herramienta estratégica y táctica para visualizar la incertidumbre. Actas de la XIII Reunión Española de Criptología y Seguridad de la Información. Alicante, España. Septiembre 2 al 5. Recuperado de: http://web.ua.es/es/recsi2014/documentos/papers/la-ventana-de-arem-una-herramienta-estrategica-y-tactica-para-visualizar-la-incertidumbre.pdf
[18] Freund, J. y Jones, J. (2015) Measuring and managing information risk. A FAIR Approach. Kidlington, Oxford. UK:Butterworth-Heinemann.
[19] Ullrich, J. (2015) New cyberthreats: Defending against the digital invasion. Abril. Recuperado de: http://searchsecurity.techtarget.com/feature/New-cyberthreats-Defending-against-the-digital-invasion
[20] Chermack, T. (2011) Scenario planning in organizations. How to create, use, and assess scenarios. San Francisco, USA:Berrett-Koehler Publishers.
[21] Cano, J. (2013) Inseguridad de la información. Una visión estratégica. Bogotá, Colombia: Alfaomega
[22] Ernst and Young (2014) Geta head of cybercrime. EY’s  Global Information Security Survey. Recuperado de: http://www.ey.com/Publication/vwLUAssets/EY-global-information-security-survey-2014/$FILE/EY-global-information-security-survey-2014.pdf
[23] García, R. (2013) Sistemas complejos. Conceptos, método y fundamentación epistemológica de la investigación interdisciplinaria. Barcelona, España: Gedisa Editorial.